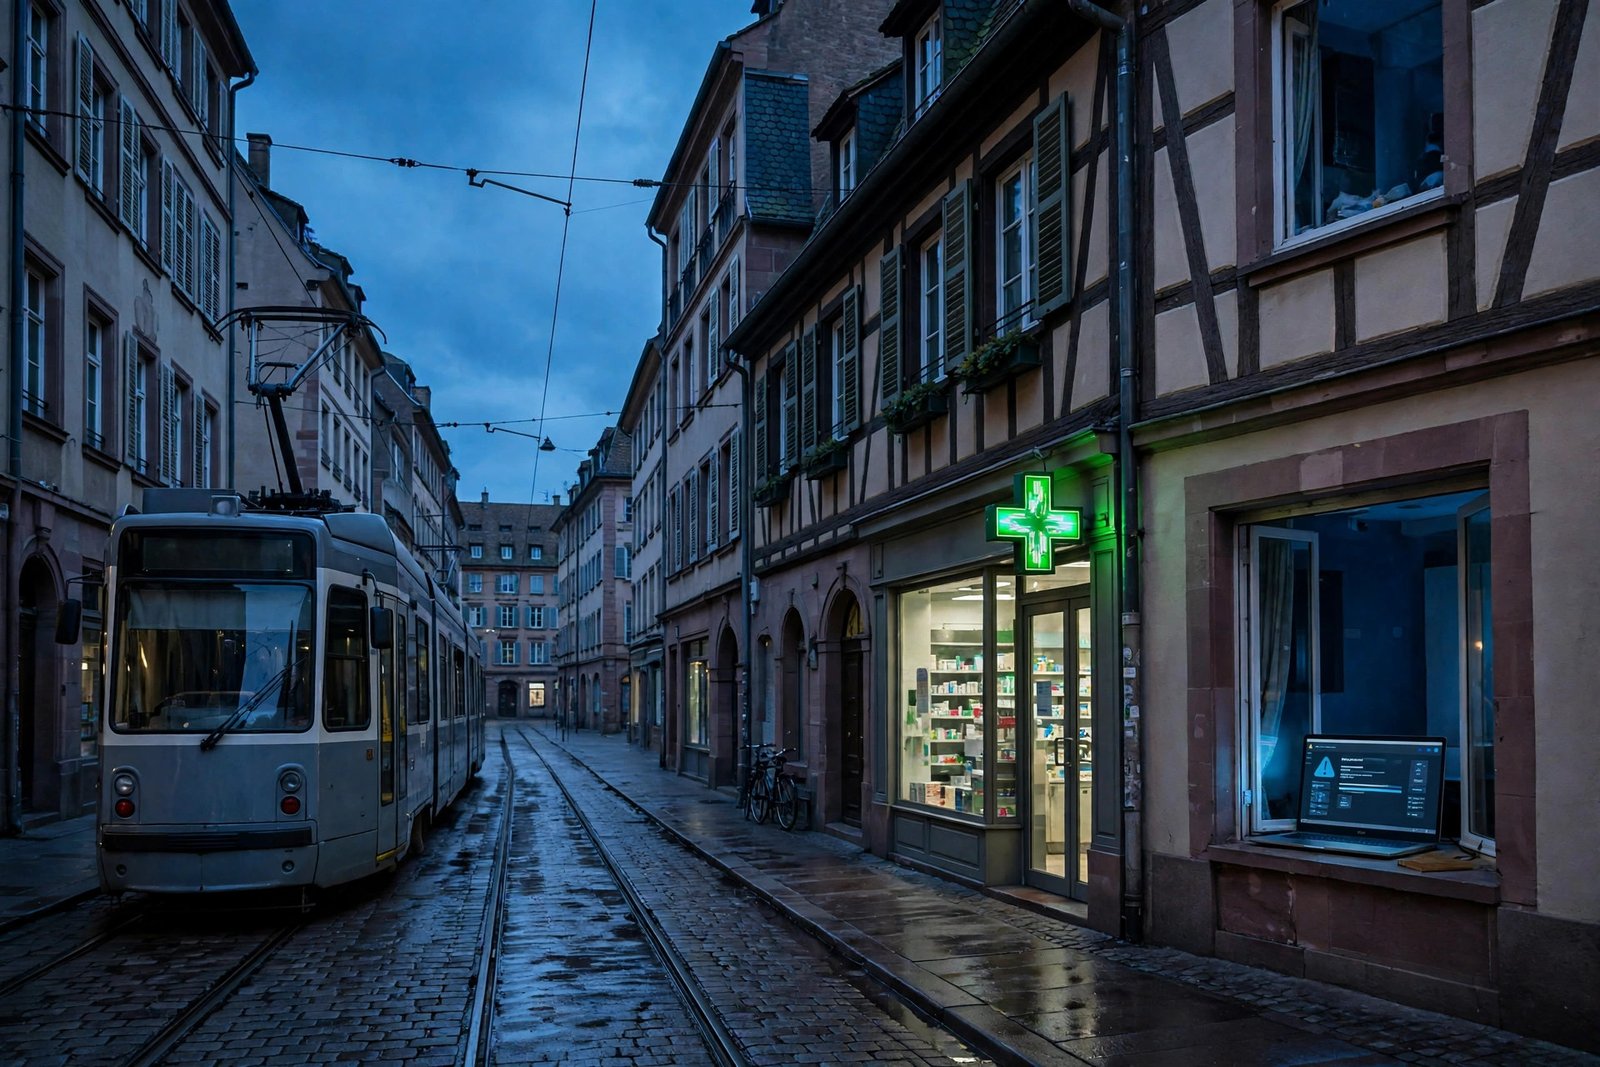
Cyberattaques à Strasbourg : pharmacie, transports et office de tourisme visés en quelques jours
En quelques jours, trois organisations de Strasbourg ont été visées par des incidents de cybersécurité : une pharmacie du centre-ville, la Compagnie des transports strasbourgeois et l’office de tourisme, à la fin du mois d’octobre et au début du mois de novembre 2026. Les trois affaires touchent des services du quotidien, ce qui explique leur écho dans la presse locale et nationale.
Le point commun de ces incidents, c’est le risque qui suit une fuite de données personnelles. Un nom ou un numéro d’abonné suffit pour rendre un faux message beaucoup plus convaincant. Il faut donc séparer ce qui est établi de ce qui reste une revendication, surtout pour le chiffre le plus spectaculaire.
La pharmacie de la Cigogne et le chiffre de 110 000 dossiers
La pharmacie de la Cigogne, dans le centre de Strasbourg, figure parmi trois officines françaises citées dans des signalements rendus publics entre le 31 octobre et le 1er novembre 2026. Les deux autres sont la pharmacie des Congrès à Dijon et la Grande Pharmacie Bailly à Paris. Un pirate affirme disposer de données relatives à environ 110 000 personnes.
Ce chiffre provient d’une revendication de pirate, pas d’un bilan vérifié de patients touchés. Le contenu exact des fichiers strasbourgeois n’est pas établi publiquement de manière indépendante, selon les informations disponibles au 5 novembre 2026. Les catégories évoquées dans les revendications incluent des informations d’identité, des renseignements administratifs et des éléments liés à la santé. Rien ne permet d’affirmer aujourd’hui que les ordonnances de tous les patients ont été divulguées.
Le total de 436 000 dossiers parfois cité dans les médias additionne les revendications des trois officines. Ces volumes sont potentiellement redondants, et ce total n’est pas le nombre de patients dont le vol est démontré. Un message citant le nom de sa pharmacie ou de sa mutuelle peut paraître crédible, même sans preuve que l’information vienne de l’officine. En cas de SMS demandant un paiement, un numéro de sécurité sociale ou un code de connexion, ne cliquez pas sur le lien et contactez directement la pharmacie par le numéro habituel.
La CTS : environ 230 000 comptes clients concernés
Le 28 octobre 2026, la CTS a communiqué sur un piratage de données personnelles de ses clients. La presse rapporte environ 230 000 comptes affectés, avec des informations d’identité et de contact. D’après les déclarations alors diffusées, les mots de passe et les coordonnées bancaires ne faisaient pas partie des informations volées.
Pour les usagers du tram, du bus ou du compte client CTS dans l’Eurométropole de Strasbourg, le risque pratique est la réception de faux courriels, SMS ou appels se faisant passer pour le transporteur. Connaître votre nom et votre abonnement ne rend pas un message authentique. Un message qui demande un paiement ou un code reçu par SMS doit être vérifié par un autre canal, par exemple dans l’application officielle ou en appelant le service client au numéro du site officiel.
L’office de tourisme : un formulaire de contact exposé
Dans la nuit du 27 au 28 octobre 2026, un incident de sécurité a affecté le site Internet de l’office de tourisme de Strasbourg. Selon le courriel d’information décrit par la presse spécialisée, des noms, adresses e-mail, téléphones et contenus de messages envoyés via le formulaire ont pu être consultés sans autorisation. Le site a été désactivé puis remis en ligne après vérification. Une plainte et un signalement à la CNIL ont été rapportés.
Le périmètre est plus limité que celui des deux autres incidents, mais le risque de fraude ciblée reste réel. Un visiteur ayant demandé un renseignement sur un séjour en Alsace doit se méfier des fausses demandes de paiement, des faux changements de réservation et des liens inhabituels. Le bon réflexe est de repartir du site officiel, saisi à la main dans le navigateur.
Trois incidents, aucun lien établi
La proximité des dates ne prouve ni une campagne commune ni une identité commune des auteurs. Les trois événements sont distincts, et aucun lien entre leurs auteurs n’est établi. Les enquêtes peuvent encore modifier le périmètre réel des données touchées dans chaque dossier.
La concentration des incidents dans une même ville et une même semaine montre à quel point les services locaux sont exposés. Une pharmacie, un réseau de transport et un office de tourisme conservent des données personnelles sensibles, et les attaquants visent aussi les prestataires, parfois plus faciles d’accès que les systèmes centraux.
Que faire si vous habitez Strasbourg ou utilisez ces services
Le premier réflexe est de vérifier les informations à la source. Utilisez l’adresse officielle de l’organisme saisie vous-même, jamais celle reçue dans un message inattendu. N’envoyez jamais de code de connexion par message : ni une pharmacie, ni la CTS, ni l’office de tourisme n’en ont besoin.
Un message qui cite exactement votre abonnement, votre séjour ou votre pharmacie n’est pas authentique pour autant. Si un mot de passe a été compromis, modifiez les identifiants réutilisés, en commençant par les comptes qui partagent le même mot de passe. Conservez les preuves d’une fraude et consultez le site Cybermalveillance.gouv.fr pour les démarches adaptées.
Le RGPD prévoit aussi que l’organisation notifie la CNIL quand une violation présente un risque, et informe les personnes concernées quand le risque est élevé. Cette notification ne dispense pas de rester vigilant face aux messages qui pourraient arriver avant ou après.
Ce que les entreprises du Bas-Rhin peuvent en retenir
Pour les commerces, les officines et les prestataires de Strasbourg et du Grand Est, ces incidents rappellent quelques règles simples : protéger les accès administrateurs, exiger l’authentification multifacteur, conserver des sauvegardes restaurables et former les équipes aux faux messages ciblés.
La sécurité des sous-traitants mérite autant d’attention que celle du réseau interne. Un prestataire qui gère un site ou un formulaire peut devenir la porte d’entrée d’une attaque. Vérifier qui a accès à quoi, et retirer les accès devenus inutiles, coûte peu et limite les dégâts.
Questions fréquentes
Plusieurs pharmacies de Strasbourg ont-elles été piratées ?
Au 5 novembre 2026, une seule pharmacie strasbourgeoise est désignée, la pharmacie de la Cigogne. Les deux autres établissements évoqués sont situés à Dijon et à Paris.
Les 110 000 patients annoncés sont-ils confirmés ?
Non. Ce nombre correspond à une revendication de pirate informatique, pas à une confirmation indépendante du nombre de patients réellement affectés. Le contenu exact des fichiers n’est pas établi publiquement.
La CTS a-t-elle perdu les coordonnées bancaires de ses clients ?
Selon les informations rendues publiques lors de l’incident, les coordonnées bancaires et les mots de passe ne figuraient pas dans les données dérobées. Les conclusions définitives viendront des mises à jour officielles de la CTS.


Post Comment