Expertos apuestan por invertir en IA para defender el ciberespacio español: el riesgo cero no existe
Un ciberataque puede hoy paralizar las infraestructuras críticas de un país o convertirse en una herramienta dentro de un conflicto internacional. Esa fue la idea que recorrió el encuentro informativo celebrado en Madrid el 10 de noviembre de 2026, donde responsables militares y directivos tecnológicos coincidieron: invertir en inteligencia artificial, reforzar la formación y prepararse antes de que llegue el ataque.
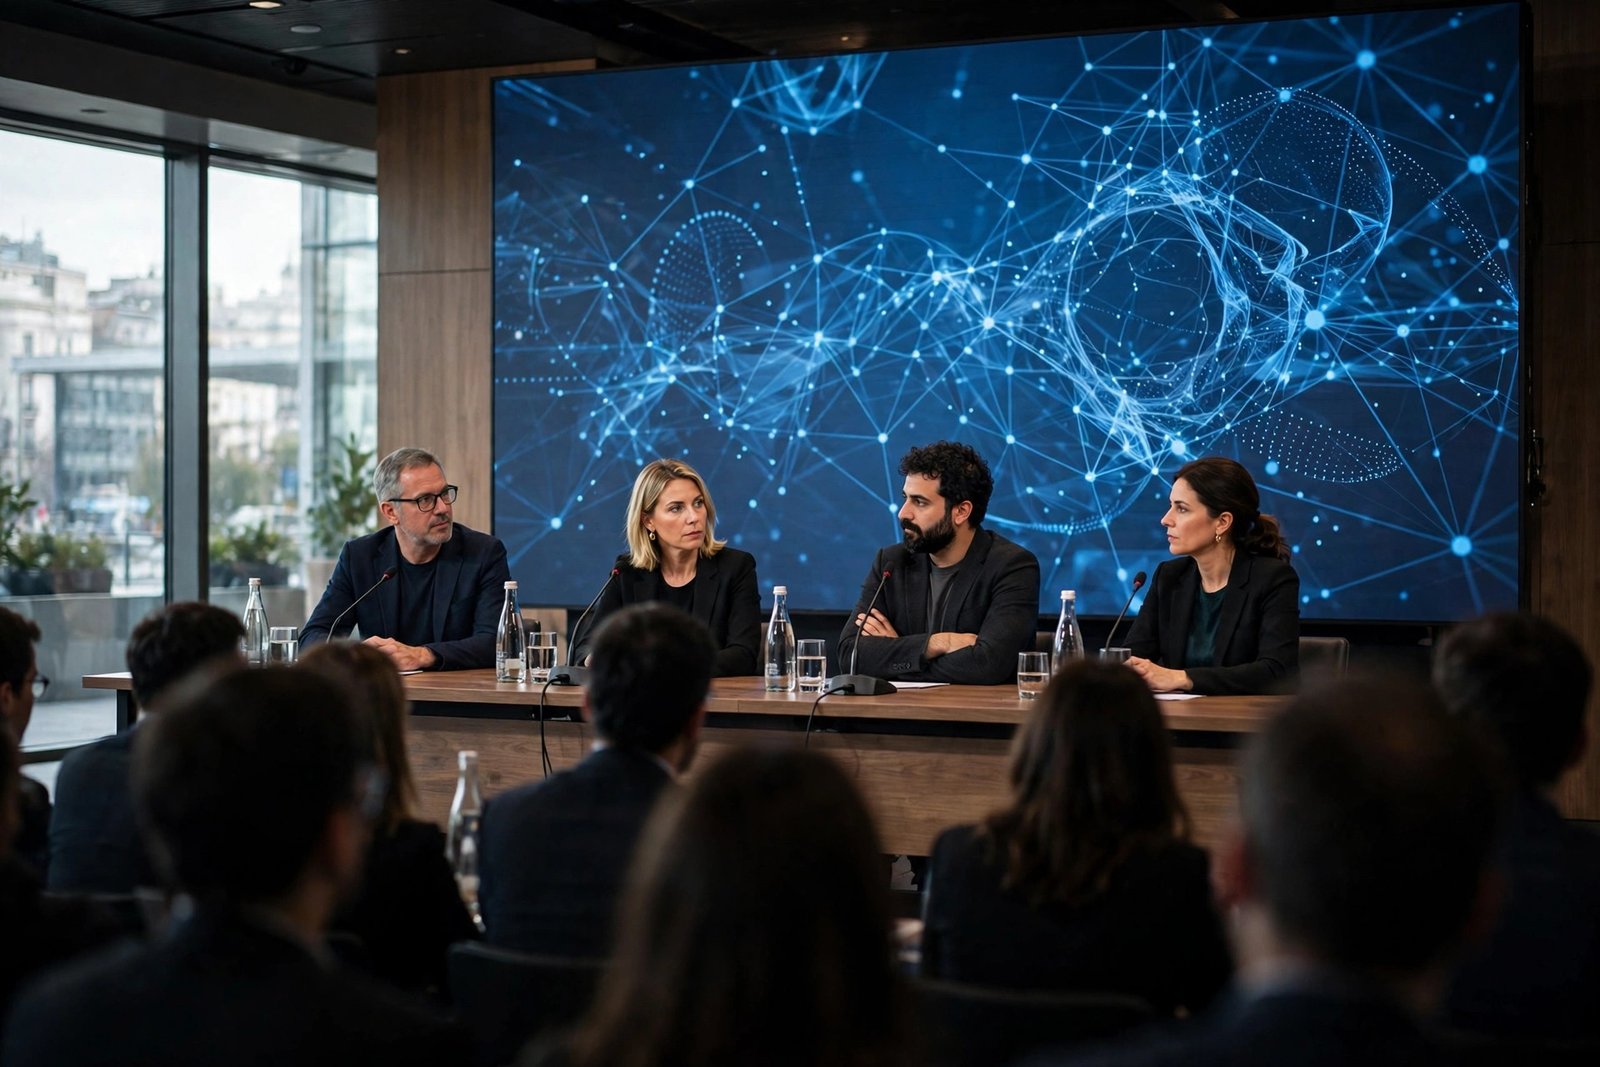
El debate, titulado “De la ciberseguridad a la ciberdefensa, el frente digital” y organizado por Europa Press, reunió al vicealmirante Javier Roca Rivero, comandante del Mando Conjunto del Ciberespacio (MCCE); a Andrés de Benito, de Capgemini España; a Luis Manuel Cuesta, de GMV; y a Álvaro Sánchez, de Integrasys.
Qué se dijo en Madrid
El vicealmirante Roca abrió el debate con una reflexión sobre lo que ha cambiado en los últimos años. Según explicó, la naturaleza de la guerra sigue siendo la misma, un choque de voluntades, pero ahora se libra también en un entorno nuevo, el ciberespacio.
El comandante del MCCE recordó que España lleva 20 años trabajando en reforzar su seguridad de la mano del INCIBE y del Centro Criptológico Nacional (CCN). En su opinión, el país cuenta con una estructura muy robusta y es un referente internacional en ciberseguridad. La dificultad, insistió, está en la rapidez con la que mutan los ataques actuales. Por eso, añadió, hay que invertir en ciberseguridad y en formación.
La IA, aliada y amenaza a la vez
La inteligencia artificial fue la protagonista del debate, en sus dos caras. Por un lado, los atacantes ya la usan para lanzar campañas más rápidas y a mayor escala. Por otro, es también la mejor herramienta para detectar y frenar esas amenazas.
Roca atribuyó a la IA tres aportaciones militares: velocidad de acción, escala de incidentes y democratización de capacidades. Es decir, la tecnología permite reaccionar antes, gestionar muchos más incidentes a la vez y poner capacidades que antes eran exclusivas de grandes potencias al alcance de más actores.
Pero el vicealmirante también puso un límite claro: la tecnología por sí sola no da ventaja competitiva. La ventaja depende de integrarla en los procesos y de mantener siempre la supervisión y la responsabilidad humana sobre ella. Ninguna decisión crítica debe quedar en manos de un sistema sin control humano.
Los agentes de IA, programas capaces de actuar con cierta autonomía, centraron buena parte de la conversación. Andrés de Benito, de Capgemini, advirtió de que con los agentes el atacante va por delante y el defensor tiene que intentar cubrirse. Al mismo tiempo, estos sistemas permiten identificar muchísimas vulnerabilidades en sistemas ya desplegados que hasta ahora no se habían podido conocer.
Las empresas, en el punto de mira
El debate no se quedó en el plano militar. Andrés de Benito explicó que el ciberespacio permite muchísimos más ataques contra personas y organizaciones a las que antes era muy complicado alcanzar. Muchas empresas, señaló, no han tenido tiempo de protegerse o actualizarse, o no tienen las capacidades ni el conocimiento suficientes.
Sobre cómo protegerlas, el directivo de Capgemini recalcó que hoy el eslabón más débil sigue siendo el ser humano, por los ataques de ingeniería social, como el phishing. Pero advirtió de que eso va a cambiar con los agentes de IA: se atacaba a las personas porque eran las que ejecutaban las acciones, pero en el momento en que no sean personas sino agentes de IA, la manera de defenderse va a tener que evolucionar.
Luis Manuel Cuesta, de GMV, puso el foco en la ciberresiliencia, es decir, en mantener la capacidad operativa cuando una parte de los sistemas ya ha sido comprometida. Para lograrlo, insistió en que la reacción y la preparación deben estar previstas antes de que llegue el ciberataque.
Álvaro Sánchez, de Integrasys, subrayó que es crítico proteger las infraestructuras, ya sean supermercados, agua o energía, porque se puede poner a un país en jaque si se ataca un activo crítico.
Regulación y soberanía tecnológica
La mesa también abordó los marcos regulatorios y la soberanía tecnológica. Preguntados por las responsabilidades de las compañías tecnológicas y del Estado, Cuesta matizó que la responsabilidad es compartida, pero no intercambiable. La empresa privada debe cumplir regulaciones y garantizar la actualización técnica, mientras que el Estado debe definir requisitos y prioridades, proporcionar inteligencia y coordinar la respuesta nacional. En ese contexto, se refirió a regulaciones como NIS 2, CER y CRA.
Álvaro Sánchez mencionó también la regulación CMMC de Estados Unidos para empresas que trabajan con Defensa. El consejero delegado puso además el foco en la soberanía: si no eres soberano eres vulnerable, dijo, y por tanto es fundamental disponer de tecnología propia e industria nacional para que ningún actor externo pueda anular las capacidades en un momento crítico.
Formación y simulacros, la receta de futuro
Al final del debate, los miembros de la mesa coincidieron en que existe una asimetría a favor del atacante, pero que con inversión continua, automatización mediante IA y preparación previa se puede evitar que la defensa quede rezagada.
Una de las ideas más repetidas fue la formación. Los participantes insistieron en llevar la concienciación en ciberseguridad a la sociedad, con formación desde el colegio, dado que gran parte de los ataques actuales siguen siendo de phishing, como matizó el comandante del MCCE.
Roca explicó también que una forma de evitar los ataques es la disuasión, ya sea por negación o por represalia, y aseguró que la respuesta de los estados democráticos será siempre legítima y proporcionada, ajustada al derecho internacional. Por último, Álvaro Sánchez subrayó la necesidad de realizar simulacros de ciberataques masivos con coordinación entre el Gobierno y la industria.
Frequently Asked Questions
¿Qué dijeron los expertos en el encuentro de Madrid sobre la IA y la ciberseguridad?
Coincidieron en que hay que invertir en inteligencia artificial para defender el ciberespacio, en el ámbito militar y en las empresas, y en que el riesgo cero no existe. La IA acelera los ataques, pero también ayuda a detectarlos y a corregir vulnerabilidades.
¿Por qué dicen que el eslabón más débil es el ser humano?
Porque gran parte de los ataques actuales siguen siendo de phishing e ingeniería social, que engañan a las personas. Los expertos advirtieron de que con los agentes de IA ese panorama cambiará y la defensa tendrá que evolucionar.
¿Qué medidas concretas propusieron para mejorar la defensa?
Inversión continua en ciberseguridad, formación desde el colegio, ciberresiliencia y preparación previa al ataque, cumplimiento de regulaciones como NIS 2, CER y CRA, tecnología propia para la soberanía y simulacros de ciberataques con coordinación entre el Gobierno y la industria.


Post Comment