Cyberangriff auf Supermarkt-Kühlanlagen: Was in Europa passiert ist und was das für Deutschland bedeutet
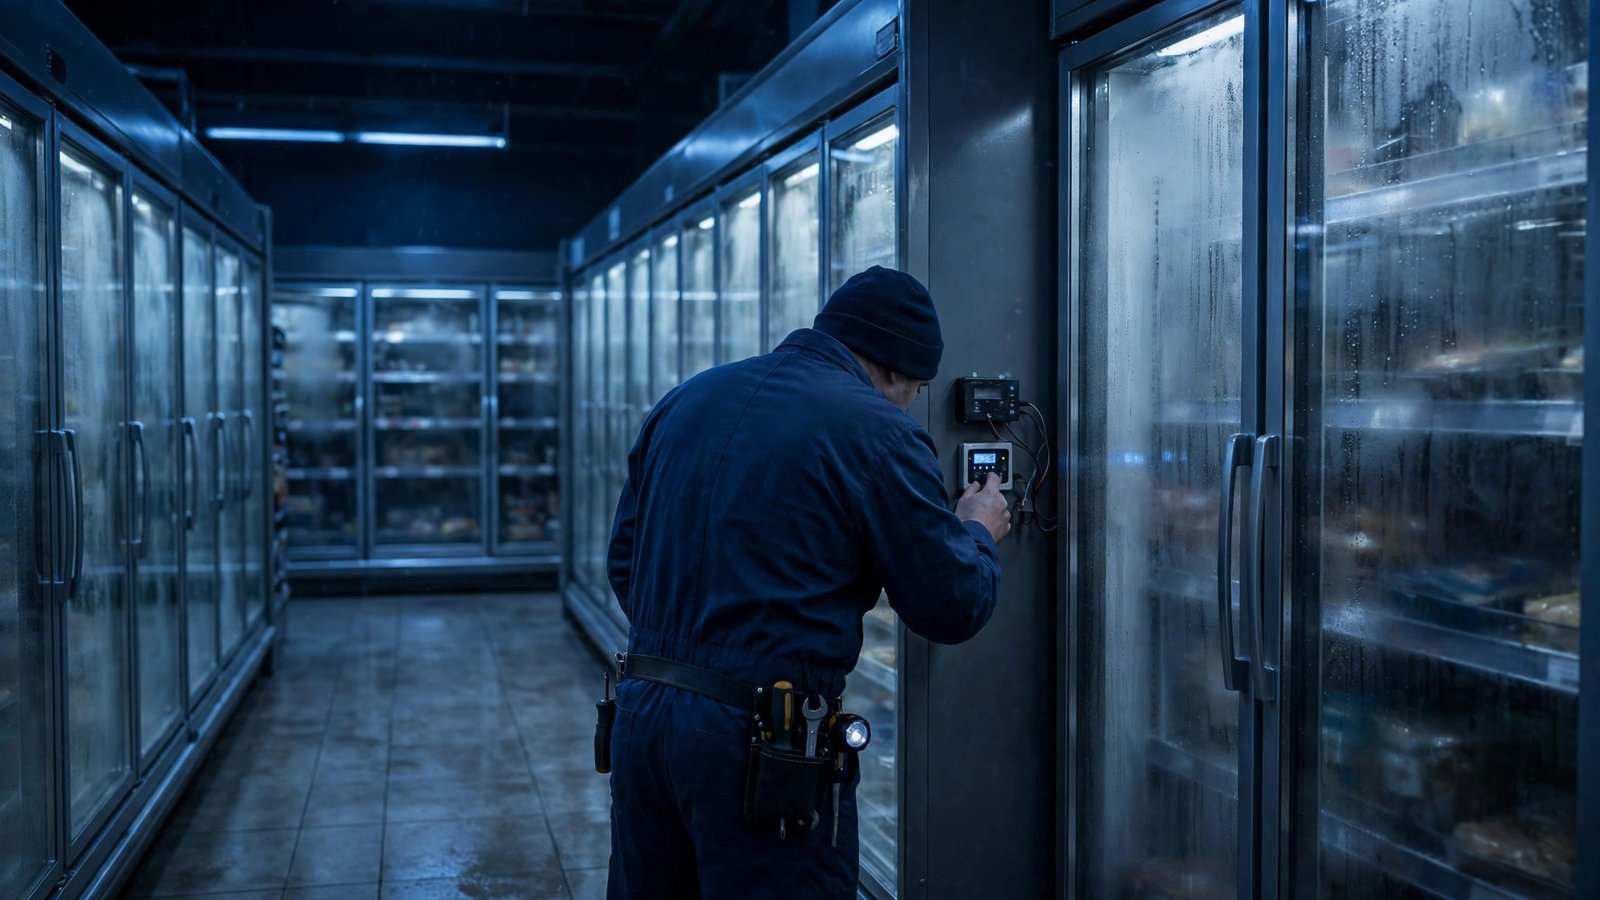
In der Nacht zum Montag, 2. November 2026, sind in Supermärkten mehrerer europäischer Länder Kühlanlagen und Tiefkühltruhen aus dem Takt geraten. Temperaturen stiegen teils stark an, Ware musste entsorgt werden, Techniker wurden in der Nacht alarmiert. Nach Berichten der Nachrichtenagenturen Belga und TT sowie mehrerer Medien steckt hinter zumindest einem Teil der Vorfälle ein Cyberangriff auf fernwartbare Steuerungen. Für Deutschland gibt es bislang keine flächendeckende Bestätigung, doch ein Fall aus Nordrhein-Westfalen wird lokal berichtet, und das Bundesamt für Sicherheit in der Informationstechnik hatte schon im Oktober eine Empfehlung zu genau dieser Technik veröffentlicht.
Was in der Nacht zum Montag passiert ist
Den Berichten zufolge begannen die Störungen in der Nacht zum 2. November 2026. In Belgien mobilisierte der Kühltechnik-Dienstleister Sabcobel nach eigenen Angaben ab etwa 1 Uhr Techniker, um die Lage unter Kontrolle zu bringen. Sabcobel-Chef Stephan Moelans sagte der Nachrichtenagentur Belga, die Anlagen seien aus der Ferne in den Abtaumodus versetzt worden. In diesem Modus wärmen sich Kühlgeräte planmäßig auf, um Eis zu entfernen.
In Schweden meldete ein ICA-Markt im Ort Sjöbo auf Facebook, die Temperatur in seinen Kühl- und Gefrierschränken sei auf bis zu 50 Grad gestiegen und die Probleme seien einem Hackerangriff geschuldet. Die ICA-Gruppe selbst bestätigte Störungen an einer begrenzten Zahl von Filialen, bestätigte aber nach den vorliegenden Berichten keinen Hackerangriff als Ursache. Auch die schwedische Kette Coop meldete Probleme an sechs bis sieben Geschäften in Mittelschweden.
Belgien, Schweden und weitere Länder im Überblick
In Belgien sind nach Berichten unter anderem Supermärkte von Delhaize, Carrefour und Spar betroffen. Die Zahlen unterscheiden sich je nach Quelle und Stand der Meldung, und sie sind vorläufig. Sabcobel sprach von bislang rund zwanzig betroffenen Anlagen. Andere Berichte nennen rund 40 Delhaize-Filialen in Flandern und Wallonien, die am Morgen des 2. November steigende Temperaturen meldeten. Carrefour Belgien zählte demnach 15 von 700 Standorten mit Störungen. Bei Spar hatten etwa fünf selbstständige Händler ähnliche Ausfälle. In den Truhen stiegen die Temperaturen nach einem Bericht auf bis zu 15 Grad, während rund minus 22 Grad normal wären.
Neben Belgien und Schweden werden weitere Länder genannt. In Irland waren nach Angaben des Senders RTÉ 13 Supermärkte betroffen. In den Niederlanden meldete der Hersteller Danfoss mindestens 17 angegriffene kleinere Betriebe, darunter Metzgereien und Nachbarschaftsläden. Aus Estland wurde mindestens ein Fall bekannt, aus Finnland meldete die Kette Kesko Störungen in einzelnen Märkten. Ob alle diese Vorfälle denselben Angreifer oder dieselbe Schwachstelle betreffen, ist nach den vorliegenden Berichten nicht belegt. Eine offizielle Einordnung durch Behörden stand am Nachmittag des 2. November noch aus, und es gab keine Bekennung zu den Angriffen. Das Ausmaß ist nach bisherigem Stand deutlich geringer als bei einem ähnlichen Angriff in Frankreich Mitte Oktober 2026, bei dem nach Berichten etwa 150 Geschäfte betroffen waren.
Wie die Angreifer laut Berichten vorgingen
Nach den Berichten verschafften sich die Angreifer Zugang zu Steuercomputern fernwartbarer Kälteanlagen und verstellten Sollwerte oder schalteten die Anlagen in den Abtaumodus. In Estland soll es sich nach Angaben des Herstellers Danfoss um den Steuercomputer eines älteren Kühlsystems gehandelt haben, dessen Software bisher nicht aktualisiert worden war.
Die französische Sicherheitsbehörde CERT-FR warnte bereits am 12. Oktober 2026, aktualisiert am 16. Oktober, vor zahlreichen Kompromittierungen fernwartbarer Kälteanlagen-Controller. Genannt wurden dabei Geräte der Reihen Danfoss AK-SM und AK-SC sowie Copeland und Dixell XWEB. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) veröffentlichte am 13. Oktober 2026 die Cybersicherheitsempfehlung BSI-CS 154 zu diesem Thema. Sie rät Betreibern, Fernwartungszugänge abzusichern, Updates einzuspielen und Zugänge zu überwachen. Kassen und Zahlungssysteme waren nach den Berichten nicht das Ziel. Es ging um die Steuerung der Kühlung, und genau das macht den Vorfall für die Lebensmittelsicherheit so heikel, denn aufgewärmte Kühlware darf nicht einfach wieder verkauft werden. Betroffene Märkte nahmen gekühlte und gefrorene Ware vorsorglich aus dem Verkauf und entsorgten sie.
Was in Deutschland bekannt ist
Fälle aus deutschen Supermärkten sind nach den vorliegenden überregionalen Berichten bislang nicht flächendeckend bestätigt. Lokal berichtet der Heimatreport aus Raesfeld in Nordrhein-Westfalen von einem REWE-Markt, dessen Anlagen am Montagmorgen auf bis zu 50 Grad gestanden haben sollen. Der Betreiber habe Fleisch, Wurst, Käse und Tiefkühlkost entsorgen müssen. Sein Wartungsdienst sprach demnach von weiteren betroffenen Danfoss-Anlagen in Deutschland. Diese Meldung ist bislang nicht flächendeckend bestätigt und kein Beleg für eine bundesweite Welle.
Das ändert nichts an der praktischen Lehre für Deutschland. Fernwartbare Kühlsteuerungen stehen auch hier in vielen Märkten, und die BSI-Empfehlung vom Oktober gilt unabhängig davon, ob ein einzelner deutscher Fall bestätigt wird. Betreiber sollten Fernzugänge nur über gesicherte Verbindungen zulassen, Standardpasswörter ersetzen, ungenutzte Fernwartung abschalten und Softwareupdates zeitnah einspielen. Für Verbraucher gibt es keinen Anlass zu Hamsterkäufen oder dazu, Kühlware pauschal zu meiden.
Was Verbraucher jetzt beachten sollten
Mit wenigen Prüfungen gewinnen Sie beim Einkauf Sicherheit. Tiefkühlware sollte fest gefroren sein, ohne Eiskristalle oder aufgeweichte Stellen. Bei Kühlware wie Fleisch, Wurst und Käse hilft ein Blick auf das Mindesthaltbarkeitsdatum und die Kühlung im Regal. Wirkt ein Kühlregal warm oder weisen Schilder auf eine Störung hin, fragen Sie das Personal. Kaufen Sie keine Ware, die nach einer Störung sichtbar aufgetaut ist.
Was noch ungeklärt ist
Mehrere Fragen sind am Abend des 2. November 2026 offen. Wer hinter der neuen Welle steckt, ist unklar. Ob dieselben Täter wie bei den Frankreich-Angriffen im Oktober am Werk waren, ist nicht bestätigt. Auch die genaue Zahl der betroffenen Märkte je Land ändert sich noch. Schwedens nationales Cyberzentrum untersucht die dortigen Fälle, in Belgien ermittelt die Staatsanwaltschaft. Bis Ergebnisse vorliegen, gilt jede neue Zahl als vorläufig.
Der Vorfall zeigt, wie eng IT-Sicherheit und Alltag verbunden sind: Hinter einem Kühlregal steht oft ein vernetzter Controller mit Fernzugang. Ist dieser Zugang schwach gesichert, kann ein Angreifer Temperaturen verstellen, ohne je einen Markt zu betreten. Die Gegenmaßnahmen stehen in der BSI-Empfehlung, Betreiber müssen sie nur umsetzen.
Frequently Asked Questions
Sind deutsche Supermärkte von dem Cyberangriff betroffen?
Es gibt keine flächendeckende Bestätigung für Deutschland. Ein lokaler Bericht aus Raesfeld nennt einen betroffenen REWE-Markt, doch das ist bislang nicht flächendeckend bestätigt. Behandeln Sie diese Meldung als ungeprüften Hinweis.
Warum sind Kühlanlagen überhaupt über das Internet erreichbar?
Viele moderne Kälteanlagen lassen sich aus der Ferne überwachen und warten. Das wird zum Risiko, wenn der Fernzugang schwach gesichert ist, Standardpasswörter behalten werden oder Updates fehlen. Dann können Unbefugte Sollwerte verstellen oder Anlagen in den Abtaumodus schalten.
Was soll ich tun, wenn Kühlware in meinem Markt warm wirkt?
Kaufen Sie aufgetaute oder warm wirkende Kühl- und Tiefkühlware nicht und sprechen Sie das Personal an. Prüfen Sie zu Hause, ob Tiefkühlware fest gefroren ist und keine aufgeweichten Stellen zeigt. Bei Unsicherheit über die Kühlkette einer Packung ist Wegwerfen sicherer als der Verzehr, besonders bei Fleisch, Fisch und Milchprodukten.


Post Comment