Politie haalt servers van criminele hoster Virtualine uit de lucht in Limburg: gegevens van meer dan 3.000 klanten in beslag genomen
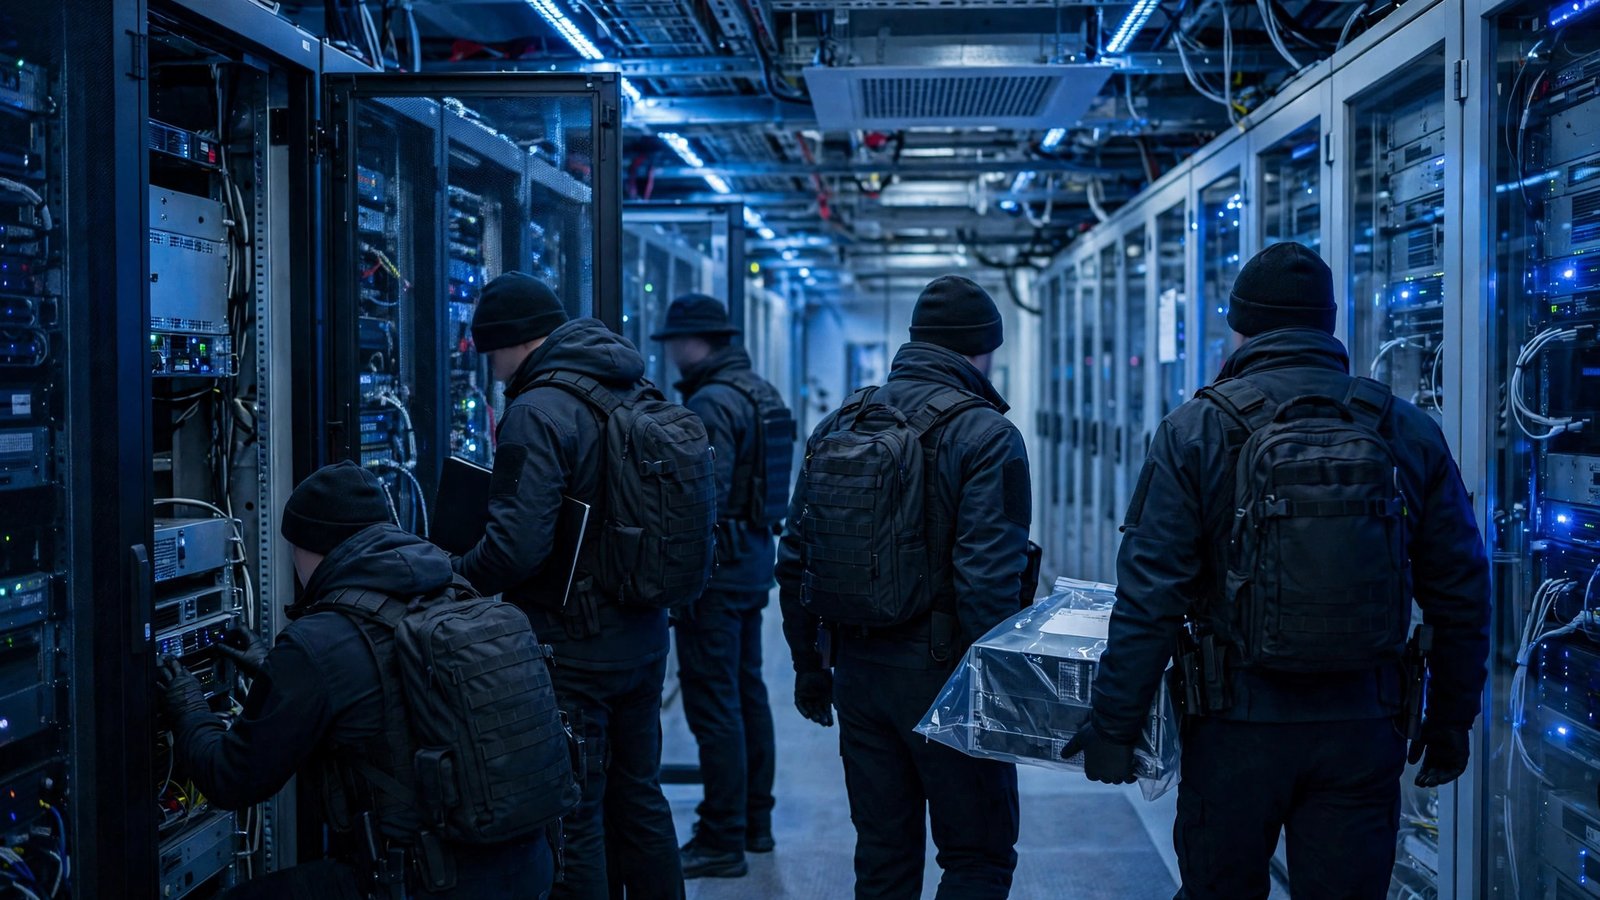
De Nederlandse politie heeft bij een internationale actie tientallen fysieke servers in beslag genomen in een datacenter in Limburg. De servers hoorden volgens de politie bij een zogenoemde bulletproof hoster, een aanbieder die bewust criminele klanten bedient en klachten of verzoeken van autoriteiten naast zich neerlegt. Door de inbeslagname gingen honderden virtuele servers offline en kregen onderzoekers gegevens in handen die horen bij meer dan 3.000 klanten.
De actie werd op 28 oktober 2026 bekendgemaakt door de Nederlandse politie. Zij werkte daarbij samen met de Amerikaanse FBI en de Duitse politie. Een dag eerder, op 27 oktober 2026, had het Amerikaanse ministerie van Justitie al de inbeslagname van het domein virtualine.net aangekondigd. De Nederlandse actie gaat een stap verder dan alleen een domein uit de lucht halen: hier werd de hardware zelf weggehaald, waardoor de diensten die erop draaiden direct stopten.
Wat is bulletproof hosting en waarom is het zo schadelijk
Bulletproof hosting is een term voor hostingdiensten die willens en wetens ruimte bieden aan criminele activiteiten. Een gewone hoster onderzoekt meldingen over misbruik en haalt een klant offline als die bijvoorbeeld phishingpagina's host of malware verspreidt. Een bulletproof hoster doet dat juist niet. Zulke aanbieders adverteren vaak met anonimiteit, negeren meldingen en helpen klanten soms zelfs om snel naar een andere server te verhuizen als de politie in beeld komt.
Dat maakt dit soort aanbieders tot een belangrijke schakel in de cybercriminaliteit. Ransomwaregroepen hebben servers nodig om met besmette computers te communiceren en om gestolen gegevens te verplaatsen. Phishingbendes hebben websites nodig die eruitzien als een bank of een bekende webwinkel. Makers van infostealers, malware die wachtwoorden en sessiegegevens steelt, hebben servers nodig om de buit te ontvangen. Als een hoster al die groepen tegelijk bedient, kan een enkele actie meerdere criminele operaties tegelijk raken.
Wat de politie in Limburg precies heeft gedaan
De Nederlandse politie nam tientallen fysieke servers in beslag in een datacenter in Limburg. Op die fysieke machines draaiden honderden virtuele servers, losse omgevingen voor verschillende klanten. Zodra de hardware werd weggehaald, vielen al die virtuele servers tegelijk uit. Dat is een groot verschil met alleen een domein in beslag nemen: een domein is een adres, maar de servers zijn de machines waarop de diensten echt draaien.
Daarnaast kreeg de politie gegevens in handen over meer dan 3.000 klanten. Wat er precies in die gegevens zit, is niet volledig openbaar gemaakt. Onderzoekers kunnen in zo'n geval onder meer kijken naar accountgegevens, serverinstellingen, betalingsgegevens en de geschiedenis van diensten. Of die gegevens bruikbaar bewijs opleveren, hangt af van de volledigheid, de echtheid en de vraag of ze te koppelen zijn aan andere, onafhankelijk verzamelde bewijzen.
De FBI en de Duitse politie voerden parallelle acties uit. Daarbij ging het volgens de berichten om maatregelen tegen verdachten, de inbeslagname van cryptovaluta en het verstoren van online infrastructuur.
Welke criminaliteit wordt aan Virtualine gekoppeld
De Nederlandse politie koppelt de hoster aan meerdere vormen van cybercriminaliteit sinds 2022. Het gaat om ransomware, botnets, infostealers, phishing en de verspreiding van materiaal van seksueel misbruik van kinderen. Het is belangrijk om precies te lezen wat er staat: de politie zegt dat de infrastructuur deze activiteiten faciliteerde. Dat betekent niet dat elke klant aan elke activiteit meedeed, en ook niet dat elke klant schuldig is.
Ransomwaregroepen gebruiken servers om aanvallen te coördineren en om contact te houden met besmette systemen. Botnets, netwerken van besmette apparaten die op afstand worden aangestuurd, hebben servers nodig voor commando's en voor het verspreiden van nieuwe malware. Infostealers sturen gestolen wachtwoorden, cookies en browsergegevens naar een server die de crimineel beheert. Phishingpagina's doen zich voor als een bank, een cloudplatform of een bedrijfsportaal om inloggegevens te ontfutselen. Al die activiteiten kunnen op dezelfde hostinginfrastructuur draaien, wat de actie in Limburg zo breed maakt.
Waarom 3.000 klanten niet hetzelfde is als 3.000 criminelen
Het getal van meer dan 3.000 klanten klinkt indrukwekkend, maar het moet voorzichtig worden gelezen. Een klantrecord is niet automatisch een persoon. Een account kan horen bij een bedrijf, een wederverkoper, een groep of een persoon met meerdere accounts. Bovendien moet de politie per verdachte vaststellen wat die persoon precies heeft gedaan. Iemand die een server huurde, is nog geen bewezen dader van ransomware of phishing.
De politie heeft ook niet openbaar gemaakt hoe het getal van 3.000 precies is berekend en hoeveel individuele verdachten er zijn geïdentificeerd. Voor lezers betekent het dat het getal vooral iets zegt over de omvang van de in beslag genomen administratie, niet over het aantal arrestaties of veroordelingen.
Wat dit betekent voor gewone internetgebruikers
Voor de meeste mensen in Nederland verandert er door deze actie niets direct. Legitieme websites draaien niet op bulletproof hosters, en de inbeslagname richtte zich op specifieke servers in een specifiek datacenter. Toch zijn er indirecte effecten die wel merkbaar kunnen zijn.
Als phishinginfrastructuur offline gaat, kunnen sommige nepsites tijdelijk verdwijnen. Dat is goed nieuws, maar geen reden om minder alert te zijn. Phishingpagina's duiken snel weer op onder nieuwe domeinen. Blijf daarom links in e-mails en sms-berichten controleren, typ het adres van je bank zelf in en deel nooit een inlogcode met iemand die belt of appt, ook niet als die zich voordoet als medewerker van je bank.
Er blijven belangrijke vragen open. Hoeveel verdachten zijn er precies geïdentificeerd, en zijn er arrestaties verricht. Welke gegevens zijn er exact in beslag genomen en hoe worden die gebruikt in vervolgonderzoeken. En lukt het de getroffen klanten om hun infrastructuur elders opnieuw op te bouwen, of leidt de in beslag genomen administratie tot nieuwe acties. Die antwoorden komen pas in de komende maanden, als het onderzoek verder vordert.
Frequently Asked Questions
Wat is Virtualine precies
Virtualine is volgens de Amerikaanse justitie en de Nederlandse politie een bulletproof hoster, een aanbieder die bewust ruimte bood aan criminele klanten en verzoeken van autoriteiten negeerde. De aanbieder zou onder meerdere namen hebben gewerkt, waaronder Secury en Massgod.
Waarom is de actie in Limburg belangrijker dan alleen een domein in beslag nemen
Een domein is alleen een webadres. Door fysieke servers in Limburg in beslag te nemen, haalde de politie de machines weg waarop honderden virtuele servers draaiden. Daardoor stopten de diensten zelf, niet alleen de toegang via een adres.
Betekent 3.000 klanten dat er 3.000 criminelen zijn opgepakt
Nee. Het getal beschrijft de omvang van de klantgegevens die zijn veiliggesteld, niet het aantal arrestaties of veroordelingen. Een account kan horen bij een bedrijf, een wederverkoper of een persoon met meerdere accounts, en per verdachte moet nog worden vastgesteld wat die precies heeft gedaan.


Post Comment