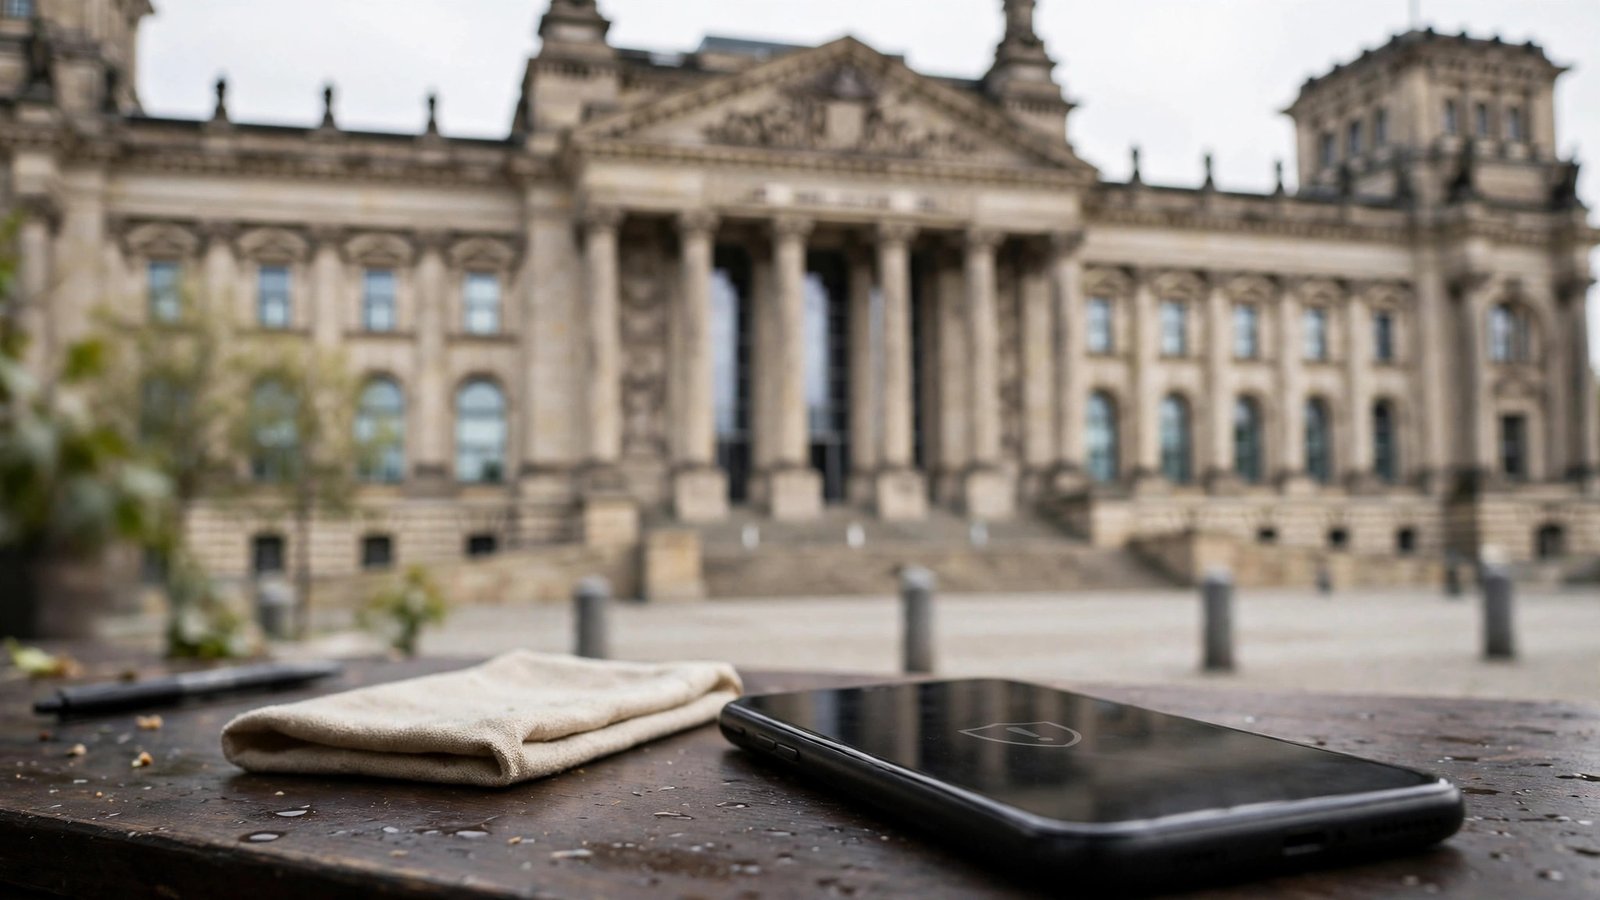
Apple warnt Bundestagsabgeordnete vor Spähsoftware: BSI informiert Betroffene schriftlich
Mehrere Bundestagsabgeordnete und Mitglieder der Bundesregierung haben Warnmeldungen von Apple erhalten, wonach ihre iPhones möglicherweise Ziel gezielter Spähsoftware geworden sind. Bundesdigitalminister Karsten Wildberger bestätigte den Vorfall am Sonntag, dem 1. November 2026, in der ARD-Sendung Bericht aus Berlin. Das Bundesamt für Sicherheit in der Informationstechnik, kurz BSI, hat die betroffenen Personen demnach schriftlich informiert.
Die Meldungen sind kein Hinweis auf einen flächendeckenden Angriff auf alle iPhones in Deutschland. Apple verschickt solche Bedrohungsbenachrichtigungen nach eigenen Angaben nur, wenn es Hinweise darauf gibt, dass ein Gerät gezielt angegriffen wurde. Genau das macht den Fall für die Politik so heikel: Betroffen sind Menschen, die mit vertraulichen Informationen arbeiten, und ein erfolgreicher Zugriff auf ihre Geräte könnte Gespräche, Kontakte und Termine offenlegen.
Was Apple gemeldet hat
Nach Berichten des ARD-Hauptstadtstudios erhielten mehrere iPhone-Nutzerinnen und Nutzer seit dem 29. Oktober 2026 Warnmeldungen von Apple. Darin ist von sogenannter Söldner-Spähsoftware die Rede, im Englischen Mercenary Spyware genannt. Solche Programme werden von spezialisierten Anbietern entwickelt und für gezielte Angriffe auf einzelne Personen eingesetzt, nicht für Massenangriffe auf viele Nutzer gleichzeitig.
Apple selbst weist in solchen Warnungen darauf hin, dass eine Benachrichtigung noch nicht beweist, dass ein Angriff erfolgreich war. Sie bedeutet, dass das Gerät nach Einschätzung des Unternehmens möglicherweise Ziel eines gezielten Angriffs geworden ist. Ob Spähsoftware tatsächlich installiert wurde, lässt sich allein aus der Warnung nicht ablesen. Diese Unterscheidung ist wichtig, weil sie in der öffentlichen Debatte schnell verloren geht.
Wildberger beschrieb die Meldung in der Sendung sinngemäß so: Apple habe mitgeteilt, dass bestimmte Geräte gegebenenfalls mit sogenannter Spyware kompromittiert worden sein könnten. Eine Liste der Betroffenen wurde öffentlich nicht genannt, und auch die genaue Zahl der Warnmeldungen ist bisher nicht bekannt. Wer eine solche Meldung erhalten hat, erfährt es in der Regel direkt von Apple und zusätzlich über das BSI.
Was das BSI getan hat
Das BSI reagierte nach Angaben des Digitalministers zeitnah und informierte sämtliche identifizierten Betroffenen schriftlich. In seiner Mitteilung empfiehlt das Amt demnach, vorsorglich davon auszugehen, dass das Gerät kompromittiert sein kann. Das ist eine Vorsichtsempfehlung, keine Feststellung, dass jedes betroffene Gerät tatsächlich infiziert ist.
Gleichzeitig erklärte das BSI, dass ihm über den konkreten Anlass und die Hintergründe der Benachrichtigungen derzeit keine näheren Informationen vorliegen. Auch eine Zuschreibung, wer hinter den möglichen Angriffen steht, wurde öffentlich nicht vorgenommen. Das Amt informiert Betroffene direkt, statt Details in die Öffentlichkeit zu tragen, was bei gezielten Angriffen üblich ist: Jede zusätzliche Information könnte Angreifern helfen oder Betroffene zusätzlich gefährden.
Für Abgeordnete und Regierungsmitglieder ist das Schreiben des BSI mehr als eine technische Warnung. Es betrifft ihre Arbeitsgeräte, auf denen sie mit Fraktionen, Ministerien, Behörden und internationalen Partnern kommunizieren. Deshalb dürfte der Vorfall auch beim Digitalgipfel der Bundesregierung eine Rolle spielen, der am Montag in Berlin stattfindet und bei dem Vertreter aus Regierung, Fachwelt und Technologieunternehmen über Chancen und Risiken von KI beraten.
Was Söldner-Spähsoftware anrichten kann
Söldner-Spähsoftware unterscheidet sich von gewöhnlicher Schadsoftware durch ihren Aufwand und ihr Ziel. Sie wird in der Regel über Sicherheitslücken eingeschleust, die gezielt ausgenutzt werden, und sie soll möglichst unbemerkt auf dem Gerät bleiben. Nach Angaben des BSI können solche Programme Nachrichten auslesen, auch Inhalte aus verschlüsselten Messengern, außerdem Anrufe, Kontakte, Kalender und Standortdaten einsehen und Mikrofon und Kamera einschalten.
Das bedeutet nicht, dass jede Warnung automatisch einen vollständigen Datenabfluss bedeutet. Es beschreibt das Risiko, falls ein Angriff gelingt. Genau deshalb raten Sicherheitsbehörden in solchen Fällen zu schnellem Handeln: Gerät prüfen, aktuelle Updates einspielen und im Zweifel ein als kompromittiert eingestuftes Gerät nicht weiter für vertrauliche Kommunikation nutzen, bis es geprüft oder zurückgesetzt wurde.
Ein weiterer Punkt wird oft übersehen: Spähsoftware auf einem einzigen Gerät kann ein ganzes Umfeld betreffen. Wer mit einer betroffenen Person telefoniert, Nachrichten austauscht oder Termine teilt, dessen Informationen können ebenfalls in den Blick geraten. Das ist einer der Gründe, warum Behörden bei gezielten Angriffen auf Politikerinnen und Politiker besonders vorsichtig reagieren.
Was noch unklar ist
Mehrere zentrale Fragen sind derzeit offen. Erstens ist nicht bekannt, wie viele Abgeordnete und Regierungsmitglieder tatsächlich eine Warnung erhalten haben. Zweitens ist nicht öffentlich belegt, ob Angriffe erfolgreich waren und ob Daten abgeflossen sind. Drittens gibt es keine öffentliche Aussage dazu, wer die Angriffe veranlasst haben könnte oder mit welchem Werkzeug genau gearbeitet wurde.
Diese Lücken spiegeln wider, wie solche Fälle untersucht werden: Technische Prüfungen brauchen Zeit, und eine voreilige Zuschreibung kann falsch sein. Berichte, die bereits eine Urheberschaft behaupten, sollten deshalb mit Vorsicht gelesen werden, solange weder das BSI noch Ermittlungsbehörden dazu Stellung genommen haben.
Was Betroffene jetzt tun können
Wer eine Bedrohungsbenachrichtigung von Apple erhält, sollte sie ernst nehmen und nicht als Spam abtun. Der erste Schritt ist, die Meldung direkt auf dem Gerät und im Apple-Konto zu prüfen und keine Links aus weitergeleiteten Nachrichten anzuklicken, die angeblich von Apple stammen. Echte Warnungen erscheinen in den offiziellen Apple-Kanälen und lassen sich dort überprüfen.
Danach helfen die klassischen Schritte: Das Betriebssystem auf den neuesten Stand bringen, das Gerät neu starten und die Sicherheitseinstellungen prüfen. Apple bietet für besonders gefährdete Personen einen Lockdown-Modus an, der viele Angriffsflächen einschränkt, etwa Anhänge und bestimmte Webfunktionen. Wer in einer exponierten Position arbeitet, sollte mit der IT-Abteilung oder einer Sicherheitsbehörde klären, ob das Gerät geprüft oder ersetzt werden muss.
Für alle anderen Nutzerinnen und Nutzer ist der Fall eine Erinnerung daran, dass Updates kein lästiges Detail sind. Viele gezielte Angriffe nutzen bekannte Lücken, die bereits geschlossen wurden. Ein aktuelles System, eine starke Gerätesperre und Vorsicht bei unbekannten Links und Anhängen schützen nicht gegen jeden gezielten Angriff, aber sie erhöhen den Aufwand für Angreifer deutlich.
Frequently Asked Questions
Bedeutet eine Apple-Warnung, dass mein iPhone gehackt wurde?
Nein, nicht automatisch. Die Warnung bedeutet, dass Apple Hinweise darauf hat, dass das Gerät gezielt angegriffen worden sein könnte. Ob Spähsoftware tatsächlich installiert wurde, lässt sich aus der Meldung allein nicht feststellen. Das BSI empfiehlt in solchen Fällen vorsorglich, von einer möglichen Kompromittierung auszugehen, bis das Gerät geprüft wurde.
Wer wurde in Deutschland gewarnt?
Nach den bisherigen Berichten handelt es sich um mehrere Bundestagsabgeordnete und Mitglieder der Bundesregierung, die seit dem 29. Oktober 2026 Warnmeldungen erhalten haben. Eine öffentliche Liste oder eine genaue Zahl gibt es bisher nicht. Das BSI hat die identifizierten Betroffenen schriftlich informiert.
Was soll ich tun, wenn ich eine solche Warnung erhalte?
Prüfen Sie die Meldung in den offiziellen Apple-Kanälen, spielen Sie das neueste iOS-Update ein und wenden Sie sich bei Bedarf an Apples Support oder, wenn Sie in einer exponierten Position arbeiten, an Ihre IT-Abteilung oder eine Sicherheitsbehörde. Nutzen Sie das Gerät bis zur Klärung nicht für besonders vertrauliche Kommunikation und erwägen Sie den Lockdown-Modus, wenn Sie zu einer Risikogruppe gehören.


Post Comment