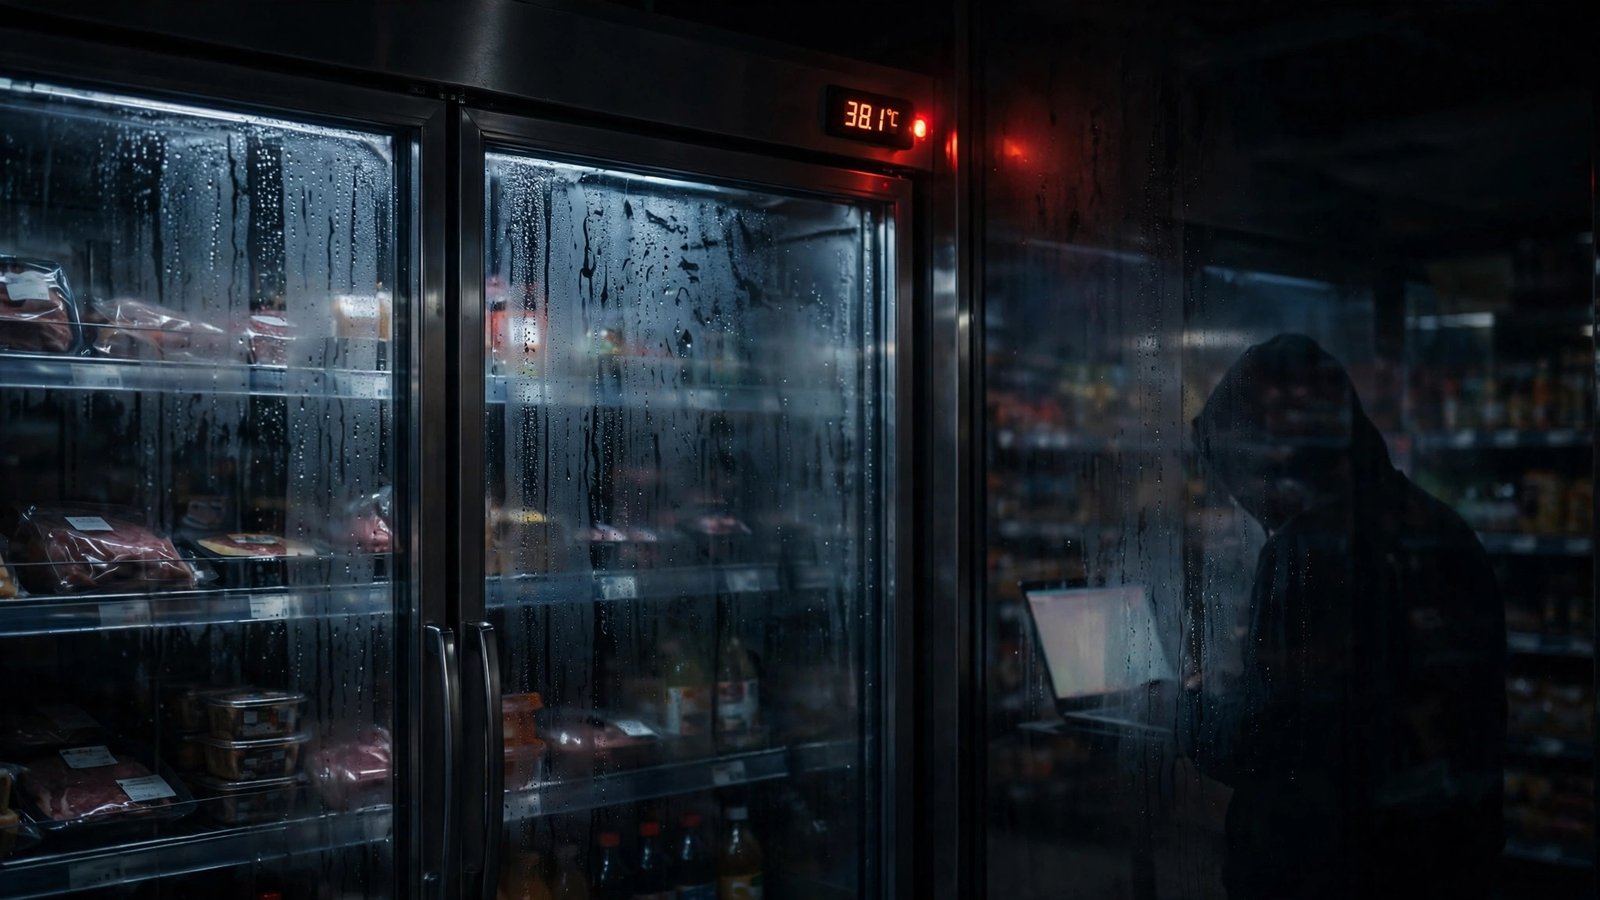
Des frigos piratés à 50°C : la cyberattaque qui a coûté des millions aux supermarchés français
Dans la nuit du 12 octobre 2026, des pirates ont pris le contrôle du logiciel de réfrigération géré à distance de centaines de supermarchés français. Résultat : des chambres froides montées à 50°C et des tonnes de produits frais et surgelés détruits, pour des pertes de plusieurs millions d’euros.
Une nuit à 50°C dans les rayons frais
L’attaque a frappé dans la nuit du dimanche 12 au lundi 13 octobre. Les assaillants ont ciblé le système de gestion à distance qui pilote les unités de réfrigération. En quelques heures, les températures des meubles froids sont montées jusqu’à 50°C, rendant invendable tout le contenu des rayons frais et surgelés.
Selon les chiffres relayés par la presse, Carrefour a compté environ 80 magasins touchés, tandis qu’Intermarché et Netto en auraient dénombré 180, pour un total de près de 400 commerces affectés à des degrés divers. Ce qui frappe les experts, c’est la nature de la cible : non pas les caisses ou les données clients, mais un système industriel. Le préjudice est double : les marchandises perdues, évaluées en millions d’euros, et la sécurité alimentaire, chaque chaîne du froid rompue exigeant la destruction des produits concernés.
Des attaquants patients et bien informés
D’après les premiers éléments rapportés, l’intrusion a visé le logiciel de réfrigération piloté à distance, via des identifiants compromis ou une faille du système de supervision.
L’opération révèle une connaissance fine du fonctionnement des chaînes de magasins. Les attaquants savaient que la supervision centralisée des chambres froides était un point faible : un logiciel commun à des centaines de sites, administré à distance. Une seule porte d’entrée, et c’est tout un réseau qui devient vulnérable. Les motivations restent incertaines, et aucune revendication n’a été rendue publique.
L’État réagit : Lecornu, l’ANSSI et le parquet
Face à l’ampleur des dégâts, le Premier ministre Sébastien Lecornu a ordonné à l’ANSSI, l’agence nationale de cybersécurité, d’ouvrir une enquête technique. Parallèlement, le parquet français a lancé sa propre enquête pour cybercriminalité, selon des informations relayées par la BBC.
Cette réaction rapide montre que les autorités considèrent désormais les attaques contre les infrastructures du quotidien comme une menace de premier plan. Les supermarchés ne figurent pas dans la liste officielle des secteurs critiques, mais l’attaque a démontré qu’une perturbation coordonnée pouvait affecter des millions de consommateurs.
REACTIV : la nouvelle arme de l’ANSSI après un été noir
L’attaque survient dans un contexte déjà tendu. Quelques semaines plus tôt, la Direction générale des finances publiques avait subi une cyberattaque majeure exposant les données de 350 000 à 678 000 contribuables. Deux suspects âgés de 16 et 18 ans avaient été interpellés fin août, soupçonnés d’appartenir au groupe “ZeroBytes”. Le Premier ministre avait alors demandé un audit approfondi de l’ANSSI et la création d’une nouvelle unité. Annoncée dans un communiqué daté du 7 septembre, elle donne à l’ANSSI deux nouveaux pouvoirs : exiger des ministères, dans des délais très courts, des mesures immédiates pour protéger les données des citoyens, et piloter une communication technique de crise centralisée en cas d’attaque menaçant les services de l’État.
Reste à voir si l’unité disposera des moyens humains et financiers à la hauteur de ses ambitions, des moyens qui n’ont pas été précisés. L’attaque contre les supermarchés est son premier test grandeur nature, même si elle vise des acteurs privés.
Les ransomwares en France : un tiers des victimes paie
Au-delà de ce dossier, un sondage publié cette semaine dresse un tableau inquiétant de la résilience française. Selon le Semperis 2026 Ransomware Risk Report, mené par Censuswide auprès de 1 200 professionnels de l’informatique et de la cybersécurité dans neuf pays, 35 % des victimes françaises de rançongiciels finiraient par payer la rançon.
L’étude révèle des tendances nettes. Dans 95 % des cas, l’attaque survient le soir ou le week-end, quand les équipes sont réduites. Elle provoque des perturbations d’activité dans 71 % des cas et un vol ou une destruction de données dans 65 % des cas, avec des conséquences sur les ressources humaines pour près d’un tiers des sondés et des effets sur la cyberassurance pour 18 % d’entre eux.
Un résultat surprend : l’IA générative ne serait pour l’instant presque pas utilisée par les attaquants en France, seul 1 % des sondés disant y avoir été confronté. En revanche, 95 % affirment que l’IA les a aidés à détecter ou à répondre à l’attaque, même si 19 % admettent que leurs outils de détection dopés à l’IA ont échoué face à la menace.
Pourquoi les infrastructures physiques sont la nouvelle cible
L’attaque des chambres froides illustre une tendance lourde : les systèmes industriels et les objets connectés deviennent des cibles privilégiées. Réfrigérateurs de supermarchés, automates d’usine, capteurs urbains : des millions d’équipements sont pilotés à distance par des logiciels souvent mal protégés, avec des mots de passe par défaut ou des accès de prestataires insuffisamment surveillés.
Le salon Euro Industries, à Mulhouse les 17 et 18 novembre 2026, mettra justement l’accent sur ce double enjeu : compétitivité par l’IA et cybersécurité industrielle. Selon l’Insee, entre 17 et 19 % des entreprises industrielles françaises utilisent désormais au moins une technologie d’IA, contre 7 à 9 % en 2024. Parallèlement, environ 40 % des TPE, PME et ETI auraient déjà subi au moins une cyberattaque.
Une étude de VisionHeight décrit aussi des réseaux de sites d’information hyperlocaux dans au moins 14 États américains, dont les contenus seraient rédigés pour influencer les réponses des chatbots d’IA. La désinformation s’industrialise à l’ère des assistants conversationnels.
Pour les enseignes de la grande distribution, la leçon de la nuit du 12 octobre est claire : la cybersécurité ne se limite plus aux données et aux systèmes d’information. Elle concerne chaque capteur, chaque automate et chaque frigo connecté.
Frequently Asked Questions
Que s’est-il passé exactement dans la nuit du 12 octobre 2026 ?
Des hackers ont pris le contrôle du logiciel de réfrigération géré à distance de près de 400 supermarchés français, dont environ 80 Carrefour et 180 Intermarché et Netto. Les températures sont montées jusqu’à 50°C, détruisant des tonnes de produits pour des pertes de plusieurs millions d’euros.
Quelles enquêtes sont en cours ?
Le Premier ministre Sébastien Lecornu a demandé à l’ANSSI d’enquêter sur l’attaque, et le parquet français a ouvert une enquête pour cybercriminalité. Les investigations devront déterminer comment les pirates ont pénétré les systèmes et s’il s’agit d’une demande de rançon ou d’une opération de déstabilisation.
Qu’est-ce que REACTIV, la nouvelle unité de l’ANSSI ?
REACTIV signifie “Réponse et Action Interministérielle face aux Violations de données”. Cette unité créée en septembre 2026 permet à l’ANSSI d’exiger des ministères des mesures de protection immédiates et de piloter la communication de crise technique en cas d’attaque contre les services de l’État.

Post Comment